Outubro - Mês Europeu da Cibersegurança
Como mantemos e atualizamos as infraestruturas dos nossos parceiros?
A gestão de updates e vulnerabilidades é crítica para assegurar a estabilidade e a segurança dos servidores que compõem as diversas infraestruturas.
Um servidor desatualizado é uma porta aberta: a maioria dos incidentes de segurança explora falhas já conhecidas e para as quais já existe correção. O desafio não é saber que é preciso atualizar, mas saber, a cada momento, o que está instalado, onde, e o que precisa de atenção primeiro.
Inventário e visibilidade da frota
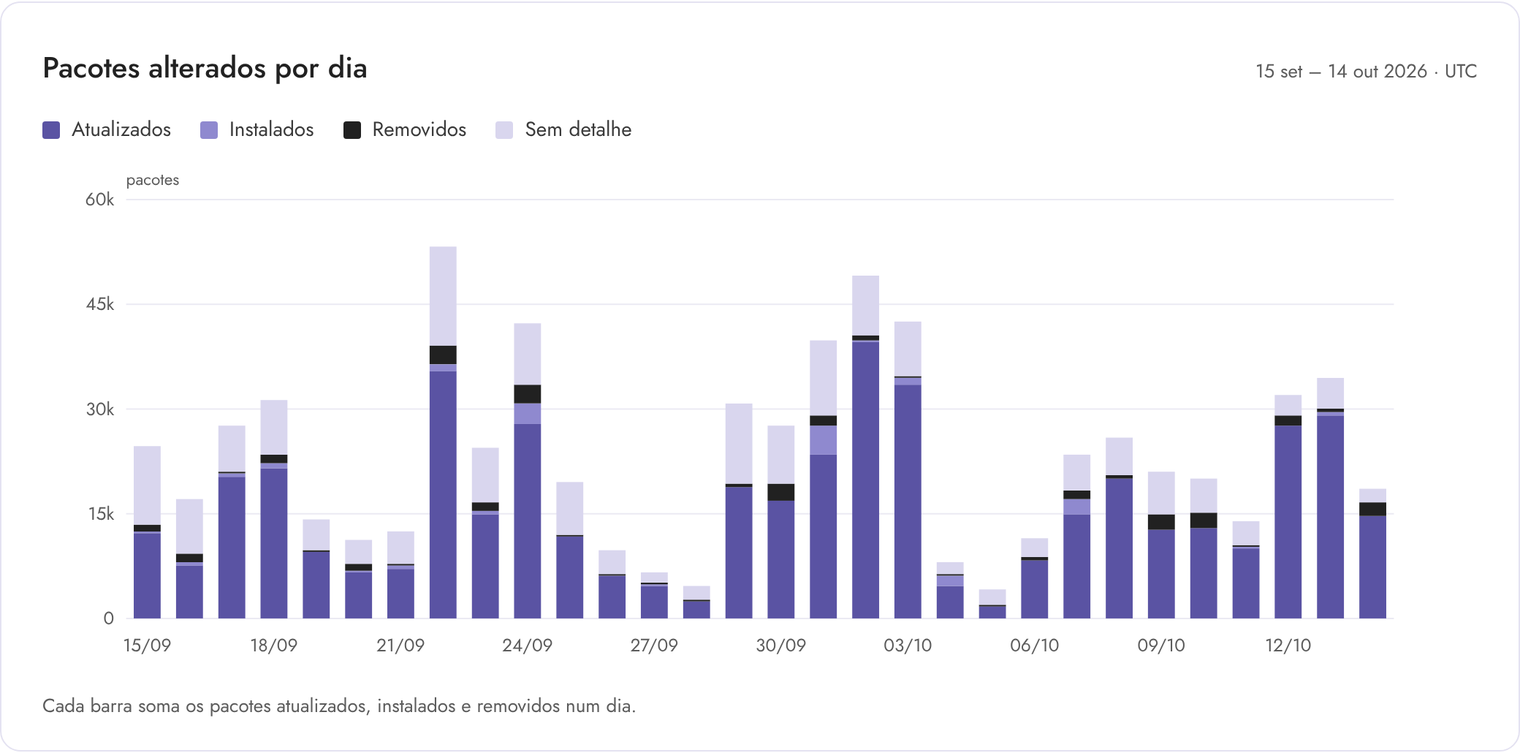
O inventário de pacotes e a visibilidade sobre os assets que compõem a frota são fundamentais para ter registo do software instalado e de todas as alterações.
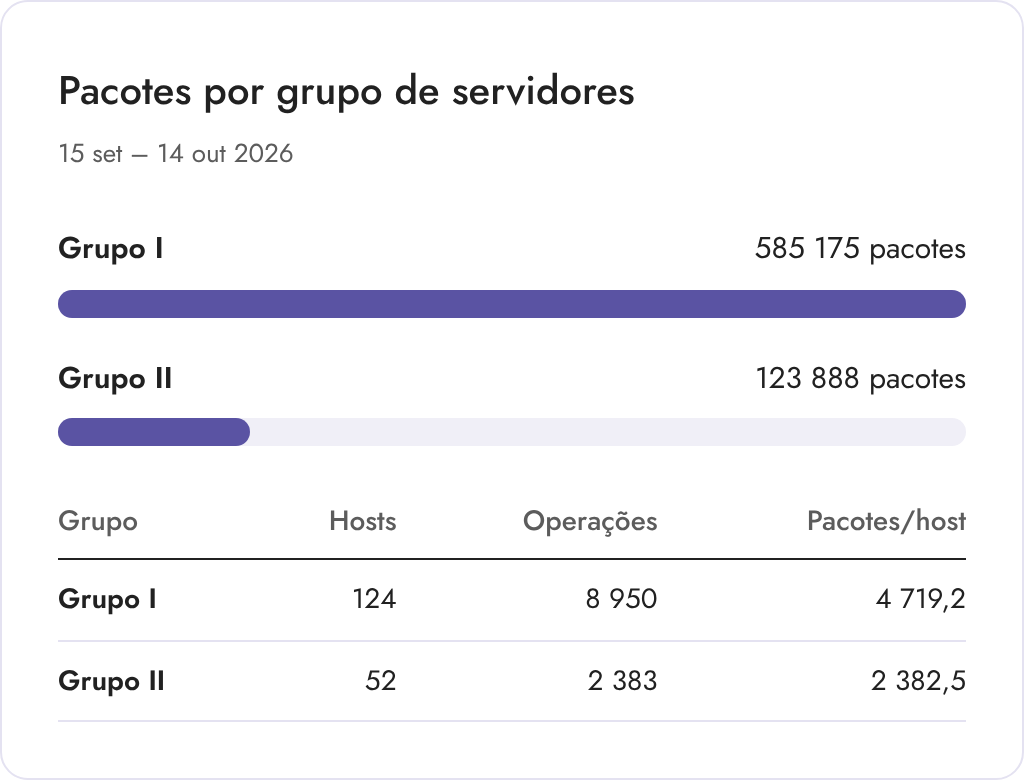
Na CLML temos uma visão global da nossa frota, com detalhe para cada asset que a compõe. Para cada servidor sabemos:
- Sistema operativo, versão e kernel em execução
- Pacotes instalados e respetivas versões
- Painel de controlo e serviços expostos
- Histórico de alterações: o que foi instalado, atualizado ou removido, e quando
Este inventário é recolhido de forma automática e contínua, sem depender de verificações manuais.
Monitorização contínua: SIEM, CVE e KEV
Com recurso ao inventário de pacotes e a um SIEM (Security Information and Event Management), monitorizamos de forma permanente o software instalado em toda a frota. Cruzamos três fontes de informação:
| Camada | O que responde | Fonte |
|---|---|---|
| Inventário | Que software e versões temos instalados? | Recolha automática em cada servidor |
| CVE | Existe alguma falha de segurança conhecida nessas versões? | CVE – Common Vulnerabilities and Exposures |
| KEV | Essa falha está a ser explorada ativamente? | KEV – Known Exploited Vulnerabilities Catalog (CISA) |
O SIEM centraliza estes dados e gera alertas quando um servidor passa a ter uma vulnerabilidade conhecida, ou quando uma vulnerabilidade já existente passa a constar do catálogo KEV.
Da deteção à correção
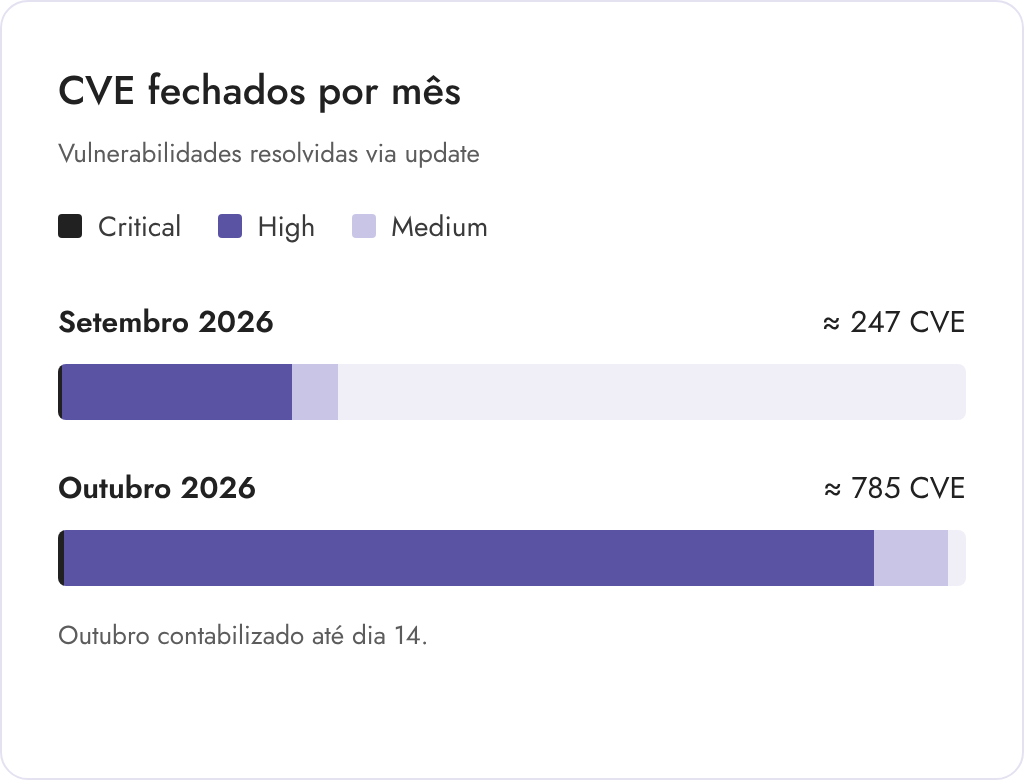
Nem todas as vulnerabilidades têm a mesma urgência. A presença no catálogo KEV é o principal fator de prioridade: uma falha com exploração ativa conhecida é tratada antes de qualquer outra.
- 01DeteçãoO SIEM identifica a vulnerabilidade e os servidores afetados.
- 02PriorizaçãoAvaliamos a gravidade, a exploração ativa (KEV) e a exposição do serviço.
- 03CorreçãoAplicamos o update de forma automatizada e controlada, ou uma mitigação temporária quando o update ainda não existe.
- 04VerificaçãoConfirmamos pelo inventário que a versão corrigida está instalada e que o alerta fecha.
Conclusão
Visibilidade completa da frota, monitorização permanente e priorização baseada em exploração real permitem-nos reduzir o tempo de exposição e concentrar o esforço onde o risco é maior.
O resultado são infraestruturas mais estáveis, mais seguras e com um registo claro de cada alteração.
E o seu fornecedor, tem a certeza que mantém os seus servidores atualizados?